Mostrando entradas con la etiqueta Hacking. Mostrar todas las entradas

miércoles, 4 de noviembre de 2020

Security along the Container-based SDLC - OSS Tool List

 Security along the Container-based SDLC - OSS Tool List
 
  • OWASP Dependency-Track - https://dependencytrack.org
    Type: SCA
    Description: Dependency-Track is an intelligent Supply Chain Component Analysis platform that allows organizations to identify and reduce risk from the use of third-party and open source components.
    Dependency-Track monitors component usage across all versions of every application in its portfolio in order to proactively identify risk across an organization. The platform has an API-first design and is ideal for use in CI/CD environments.

  • OpenAM - https://github.com/OpenIdentityPlatform/OpenAM
    Type: IAM
    Description: Open Access Management (OpenAM) is an access management solution that includes Authentication, SSO, Authorization, Federation, Entitlements and Web Services Security.
    Cross Domain Single Sign On (CDSSO), SAML 2.0, OAuth 2.0 & OpenID Connect ensure that OpenAM integrates easily with legacy, custom and cloud applications without requiring any modifications. It's a developer-friendly, open-source control solution that allows you to own and protect your users digital identities.

  • AquaSec Kube-Bench - https://github.com/aquasecurity/kube-bench
    Type: Security Audit
    Description: Checks whether Kubernetes is deployed according to security best practices as defined in the CIS Kubernetes Benchmark.
    Note that it is impossible to inspect the master nodes of managed clusters, e.g. GKE, EKS and AKS. It supports the tests for Kubernetes as defined in the CIS Benchmarks 1.3.0 to 1.5.0 respectively.


More...

viernes, 20 de marzo de 2020

Hack The Box Pen-testing Labs

Que es Hack The Box ?


Es una plataforma en línea que permite probar habilidades de test de penetración y para intercambiar ideas y metodologías con miles de personas dedicadas al campo de la seguridad. 


Características 
  • Laboratorio masivo: Con nuevas máquinas y desafíos lanzados semanalmente, aprenderá cientos de nuevas técnicas, consejos y trucos.
  • Ranking e insignias: compite con otros usuarios para llegar a la cima del Salón de la Fama y presume de tu progreso con muchos rangos e insignias diferentes.
  • Laboratorios dedicados: Alquile su propio laboratorio privado para su empresa o universidad, totalmente administrado y adaptado a sus necesidades.

Para comenzar el desafío, debes “hackear” el código de invitación, para ello debes utilizar tus conocimientos y lograr encontrar el camino correcto para descubrir el código de invitación.


Acceso a la plataforma de pentesting hackthebox.eu

Link relacionados:


miércoles, 20 de noviembre de 2019

Disney+ se enfrenta a su primer problema de seguridad en menos de una semana, miles de cuentas han sido hackeadas y están a la venta

Con 10 millones de usuarios activos en sus primeras horas y solo unos pequeños problemas de conexión al iniciarse, en su primer día consiguió acaparar los medios gracias al estreno de The Mandalorian, la serie situada en el universo de Star Wars.Sin embargo, días después ha descubierto ZDNet que miles de cuentas de suscriptores han sido hackeadas y se ofrecen gratis o venden por entre 3 y 11 euros en las redes.
A pesar de lo barato de la suscripción, solamente 6,99 dólares al mes, las cuentas de Disney+ se han transformado en objetivo de hackers que han conseguido robárselas a multitud de usuarios. Al tratar de conectarse a la plataforma, las víctimas han descubierto que habían modificado su correo electrónico y contraseña, por lo que tenían que ponerse en contacto con la plataforma.
La noticia está causando una importante repercusión mundial ante la indignación de suscriptores que han sido hackeados horas después de haber activado sus cuentas.De momento, no hay ninguna aclaración por parte de Disney, ni se sabe si las cuentas han sido hackeadas mediante phishing o algún otro tipo de estrategia.
Disney+


domingo, 2 de junio de 2019

QRLjacking: el secuestro de cuentas de WhatsApp a través del código QR

Como si no bastara con la existencia de mensajes maliciosos con alguna promesa tentadora y con la única intención de perjudicar a las víctimas, los cibercriminales también se aprovechan de distintos medios que les permiten, por ejemplo, secuestrar por completo una cuenta de WhatsApp. Es decir, tener acceso a todos los contactos, todos los archivos y todas las conversaciones de la cuenta de la víctima.
Para lograr semejante objetivo, los cibercriminales pueden utilizar un tipo de ataque conocido como QRLjacking, el cual se aprovecha de técnicas de ingeniería social para atacar aplicaciones que utilizan código QR como método para registrarse, como la propia aplicación de WhatsApp, que ofrece a los usuarios la posibilidad de utilizar la app en una computadora.
Quien ya utilizó la app de mensajería en una computadora sabe que el proceso es bien simple: situado frente a la pantalla principal de la aplicación, solo es necesario acceder a las opciones (arriba a la derecha) y seleccionar “WhatsApp Web”, para que una vez marcada la opción aparezca una pantalla para el escaneo de un código QR; sigla en inglés para abreviar el término Quick Response. Luego, solo basta con abrir la página de acceso a WhatsApp en la computadora (https://web.whatsapp.com), escanear el código a través de la aplicación y listo; la app puede ser utilizada en la computadora.


Fuente: www.welivesecurity.com


lunes, 10 de diciembre de 2018

Espionaje en WhatsApp

Una de las preguntas que se hacen sobre robo de información es: ¿realmente es posible ver los chats de otra persona? Sin embargo, antes de buscar en internet y encontrar un sin fin de información que podría o no ser verificada, recordemos que la violación de privacidad y el espionaje es ilegal y podría costar años de cárcel y una cuantiosa cantidad de dinero.

Existen programas y aplicaciones para clonar las cuentas y espiar las conversaciones, por ello, antes de pensar en utilizarlas recuerda que también podrías ser víctima:
Algunas recomendaciones para prevenir ser espiado son:
1- Mantente alerta sobre las notificaciones de la app, podrías recibir mensajes de que tu sesión ha sido abierta desde la versión web.
2- Verifica las sesiones de WhatsApp Web, en esta versión de la app se pueden quedar activas más de una sesión simultáneamente sin que el usuario lo note. Para verificar que esto no suceda ingresa en Ajustes/WhatsApp web y verifica las sesiones abiertas.
3- Evita utilizar redes Wi-Fi públicas y/o abiertas ya que son propensas a ser utilizadas para clonar los sistemas operativos iOS y Android y así robar la información de los internautas.
4- Agrega la identificación de dos pasos, una medida de precaución si tu celular llega a ser robado. Esta opción te pedirá que establezcas un código de seis dígitos que será requerido cada vez que inicies una nueva sesión.
Para activarla hay que ingresar desde WhatsApp en Ajustes/Cuenta/Verificación en dos pasos.
5- Evita los mensajes de desconocidos, los mensajes Spam podrían contener videos o ligas que comprometan la seguridad de tu cuenta dejando al descubierto tu información.


miércoles, 28 de noviembre de 2018

Vulnerables: Primera web serie original sobre hackers y ciberseguridad

La producción Vulnerables, de cuatro episodios, aborda la relevancia y desafíos de una vida digital segura para las personas, empresas y organizaciones, recreando distintas situaciones críticas, y donde las vulnerabilidades informáticas ponen en jaque la seguridad de estas entidades.


En el marco del Día Mundial de la Ciberseguridad, a celebrarse este viernes 30 de noviembre, Movistar Chile lanza “Vulnerables”, la primera web serie original que aborda temáticas de ciberseguridad en nuestro país.

En cuatro capítulos, la producción realizada en conjunto con Wood Producciones, y en colaboración con Cisco y Fortinet, muestra cómo distintas empresas, organizaciones y personas se ven enfrentadas a situaciones críticas, donde su seguridad es puesta a prueba a partir de sus respectivas vulnerabilidades digitales.

A través de cada una de las historias de “Vulnerables”, la compañía busca concientizar sobre la amplia gama de ataques cibernéticos que pueden afectar a los usuarios, y cómo éstos pueden prevenirse mediante las diferentes soluciones de seguridad disponibles.
Datos recogidos por el centro de inteligencia de amenazas de Fortinet, FortiGuard Labs, indican que la región experimentó 150 millones de ataques cibernéticos en 2017. Y en el caso chileno, el phishing es el ataque más frecuente con una tasa 3 veces más alta que el resto de las amenazas en las compañías nacionales. Y si de impacto financiero se trata, el Reporte Anual de Ciberseguridad de Cisco 2018 es claro: más de la mitad de los ataques mundiales resultaron en pérdidas de más de $500 mil dólares.


martes, 26 de junio de 2018

Proyecto HHS [Hacker Highschool] - ISECOM

El proyecto HHS es una herramienta de aprendizaje abierto de la comunidad.


Las siguientes lecciones y libros de ejercicios (workbooks) son materiales abiertos y disponibles públicamente bajo los términos y condiciones de ISECOM. Para entender las condiciones o adquirir una licencia para uso comercial, le invitamos a visitar la sección de LICENCIA de esta web.

Lecciones en español
Versión 2: mantenidas por ISECOM
Versión 1: (mantenidas por La Salle URL Barcelona e ISECOM)


martes, 8 de mayo de 2018

ZooPark - malware para Android es capaz de hacer screenshots a WhatsApp

Este nuevo malware es tan sofisticado que puede acceder a datos de apps protegidas como Telegram y WhatsApp, permitiendo robar gran cantidad de información.

De acuerdo con Hipertextual, este malware es capaz de robar contraseñas, fotos, videos, hacer capturas de pantalla o directamente sacar conversaciones de WhatsApp o Telegram a la luz, todo al mismo tiempo.

Recientemente, este malware fue descubierto, identificado como ZooPark y que está enfocado a espiar a los ciudadanos del medio oriente y potencialmente a todo el planeta que use este sistema operativo.

Cabe mencionar que este malware no es nuevo, pues comenzó como un simple software capaz de robar los datos de cuenta de un terminal móvil y los archivos de los contactos almacenados en la agenda. No obstante, se trata de un asunto más complejo, y dado que ya está en su cuarta versión, sus capacidades han aumentado, alertando a especialistas como uno de los malware más sofisticados y complejos de todos los que hay disponibles para Android.

De acuerdo con la firma de ciberseguridad Kaspersky Lab, aunque no está muy claro el origen de ZooPark, se presume que ha sido desarrollado por la agencia gubernamental de algún país, pero no hay evidencia que confirme tales rumores, pues de momento solo lo han detectado especialistas de Kaspersky.


Fuente:radioformula.com.mx

Link relacionados


domingo, 15 de abril de 2018

Vulnerabilidad Whatsapp: ‘invitar a través del enlace’

Una investigación realizada en Suiza y Reino Unido reveló cómo se puede extraer información de forma fácil de los grupos en esta ‘app’. Una periodista hizo el experimento y comprobó el procedimiento. 
¿Cuánta información valiosa guarda en su teléfono móvil? Con seguridad, fotos personales, contactos, datos laborales y hasta financieros. Lo suficiente para ser presa fácil de cualquier compañía dedicada a analizar y a establecer perfiles de consumo con base a lo que pública en sus redes sociales. 

Enlace de invitación
 El método por el que los académicos lograron leer casi medio millón de mensajes fue ingresando por enlaces a diversos grupos de Whatsapp.
 Los grupos de esta aplicación son privados y dependen del filtro de un administrador. Sin embargo, mediante una opción llamada ‘invitar a través del enlace’, que se encuentra en las configuraciones de los grupos, es posible que los administradores pierdan el control del grupo, ya que personas ajenas a este podrán ingresar sin el consentimiento de nadie.
En el sitio web de Whatsapp, sus desarrolladores advierten lo siguiente respecto a los enlaces de grupo. “Importante: usa esta función con gente de confianza. Es posible que alguien reenvíe el enlace a otra persona. Si esto sucede, esa persona también podrá unirse al grupo. En ese caso, el administrador  no necesitará aprobarlo”.
Fuente:elheraldo.co


Estas son las principales tácticas para estafar a través de WhatsApp

Más de 22 millones de personas en el mundo han sido estafadas por WhatsApp. 

Y como la aplicación tiene unos 1.500 millones de usuarios activos, es útil saber las formas en las que podría caer en una de estas estafas. Por esa razón, Eset realizó una investigación, en la que concluye que “nuevas funcionalidades, como videollamadas, fueron utilizados para conseguir la atención de usuarios desprevenidos. Sin embargo, las falsas encuestas que prometían un voucher al “ganador“ fueron las más explotadas. Durante 2016, entre las entidades utilizadas para generar los señuelos de falsos cupones se hallaron nombres como Mc Donalds, Burguer King, Zara, Carrefour, Coto, Wallmart, Mercadona, Ikea y Amazon entre otros. A lo largo de 2017, reconocimos campañas que afectaban a Coca-Cola, Budweiser, Nike y Lancôme, entre otras”. 

 Pero, ¿cómo funcionan estas estafas? 
De acuerdo con información de Eset, “el sistema para monetizar la estafa comprende un conjunto de redirecciones que, dependiendo de la posición geográfica, llevará a cabo distintas acciones, como son la suscripción a números de SMS Premium, la visualización de contenidos diversos, la inscripción a otros servicios o webs de citas o la descarga de aplicaciones. Más allá de la acción, siempre se tratará de publicidad engañosa para llevar a cabo el robo de información”. 

 Los dos tipos de estafas más comunes Eset divide los engaños en dos tipos:
 Aquellas que ofrecen una nueva funcionalidad, como videollamadas, espionaje de contactos, nuevos emoticones, modificación de características del diseño.

Más...

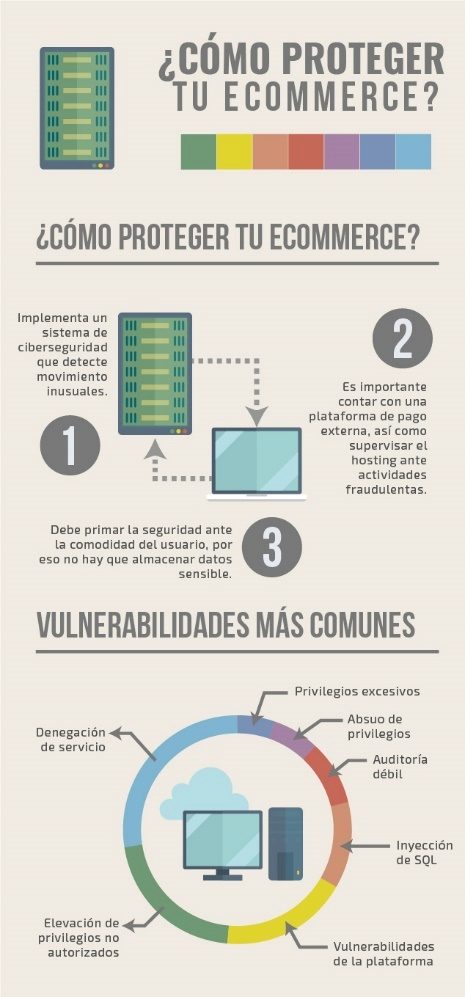
La principal obsesión del comercio online: la seguridad

La seguridad en el universo del 'ecommerce' no es un tema novedoso. De hecho, el principal motivo por el que el comercio electrónico ha conseguido derribar las barreras que le cercaban y asentarse como método de compra, en mayor o menor medida, de cada vez más personas fue el de la implantación de medidas de protección de los datos aportados como, por ejemplo, las políticas de privacidad y las pasarelas de pago seguro.
Sin embargo, que las cifras demuestren que el crecimiento del comercio online en todo el mundo es imparable no quiere decir que esta no siga siendo una de las principales preocupaciones de los responsables de negocios que operan a través de Internet. Hasta es posible decir que, en estos momentos, es una auténtica obsesión. Y es que, todo aquel que no genera confianza entre los usuarios está abocado al fracaso.

El ejemplo de Facebook

Para darte cuenta de la importancia de la seguridad en el 'ecommerce' y de por qué las empresas gastan tanto en garantizar la confidencialidad de la información de sus usuarios, solo tienes que pensar en lo que recientemente ha sucedido con Facebook, la red social más valiosa del mundo.
Por si no te has enterado, algo que dudamos sobremanera, hace unas semanas se produjo una filtración en la consultora Cambridge Analytica que desveló que los datos personales y supuestamente confidenciales de 87 millones de usuarios de la red social habían sido extraídos sin autorización alguna.
Y, por si fuese poco, no se utilizaron para crear estrategias comerciales para una marca o compañía determinada. Se emplearon para crear perfiles de personalidad extremadamente precisos con el propósito de pulir las estrategias y mejorar los resultados de la campaña de Donald Trump, sin duda, el presidente de los Estados Unidos más polémico y controvertido de la historia.
Mark Zuckerberg tuvo que comparecer y los desarrolladores de la plataforma no tardaron en bloquear 'This is your digital life', la aplicación de la red social mediante la que se captaron los datos de esos 87 millones de personas. ¿El resultado? Una bajada en bolsa que se tradujo en pérdidas por valor de 58 000 millones de dólares.


Fuente: elmundo.es

lunes, 19 de marzo de 2018

La peor crisis de Facebook: escándalo por la filtración de datos de 50 millones de usuarios

The New York Times reveló cómo fue que el equipo de campaña de Donald Trump usó datos de la red social en las elecciones. Reacciones en Wall Street y en la Unión Europea.

Lo explicó de forma concisa e implacable en un mensaje en Twitter Edward Snowden: "Facebook gana plata explotando a sus usuarios y vendiendo detalles de la vida privada de millones de personas, mucho más allá de lo que postean voluntariamente. (Facebook) No es una víctima. Es cómplice". 

El exespía hizo esa declaración al compartir la nota que el sábado golpeó fuerte a Facebook. The New York Times reveló cómo la empresa Cambridge Analytica, la consultora que asesoró a Donald Trump en su campaña presidencial, consiguió los datos de millones de usuarios de la red social y los usó para identificar la personalidad de los votantes e influir en su comportamiento. La noticia hizo que las acciones de la red social cayeran, y también que la Unión Europea le pida explicaciones a la compañía.

Fuente:tn.com.ar


domingo, 4 de febrero de 2018

Quiénes son y cómo operaban los integrantes de la banda que robaba información de la AFIP (Argentina)

Una investigación conjunta de la AFI y la AFIP permitió desbaratar una banda que robaba información sensible del organismo recaudador y lo vendía a potenciales clientes a través de una empresa llamada Reportes Online. Este viernes, el juez de la causa, Rodolfo Canicoba Corral, ordenó más de 50 allanamientos y varias detenciones.
En base a fuentes del caso, Infobae pudo reconstruir el modo en que operaba la banda, integrada en gran parte por funcionarios y empleados de la AFIP. Varios de los involucrados eran del área de Sistemas del organismo que conduce Alberto Abad. Estos lograron violar la seguridad de la base de datos de manera remota, a través de unas aplicaciones que habían desarrollado.
En una “cueva” secuestraron bolsos con más de cinco millones de dólares
Los datos obtenidos eran a su vez ofrecidos a los clientes de Reportes Online, una empresa dedicada a los reportes crediticios.

Más..

Fuente:infobae.com

miércoles, 30 de agosto de 2017

Más de 500.000 dólares por encontrar agujeros de seguridad en una competición internacional

Cada vez son más las empresas (tecnológicas en su mayoría) que ofrecen programas de recompensa, o bug bounty, para que los hackers y profesionales de la seguridad informática encuentren agujeros y vulnerabilidades en sus programas, sistemas o software antes de que lo hagan los “malos”. De esta forma, ofreciendo una recompensa monetaria, atraen a los mejores talentos del hacking que se unen a la lucha. Estos programas han tenido tanto éxito encontrando vulnerabilidades, que incluso se han creado eventos donde se reúnen hackers ad hoc para concursar en programas bug bounty masivos. Uno de ellos es Mobile Pwn2Own de Zero Day Initiative. La competición tendrá lugar los días 1 y 2 de noviembre, durante la celebración de la Conferencia PacSec 2017 en Tokio. El concurso recompensará a los investigadores de seguridad por demostrar y revelar ataques zero-day (o día cero, que todavía no han sido descubiertos) contra los dispositivos móviles más recientes y populares.
Los concursantes recibirán dinero en efectivo y premios durante la competición por descubrir vulnerabilidades y técnicas de explotación contra los parches más actualizados en las plataformas móviles más populares. Los objetivos de este año incluyen el iPhone 7 de Apple, Samsung Galaxy S8, Google Pixel y Huawei Mate9. Después del concurso, los fabricantes tendrán 90 días para producir parches para estos errores, en lugar de la ventana de divulgación estándar de 120. Esto refleja la integridad de los exploits ocasionados con éxito durante el concurso. Dado que se trata de vulnerabilidades prácticas con aplicaciones demostradas, una ventana de parche acortada ayuda a proteger más rápidamente al usuario final contra fallos potencialmente dañinos.

Interesantes premios

Para atraer a talentos del hacking, es importante que este tipo de programas cuenten con premios interesantes por descubrir las diferentes vulnerabilidades. No son nada fáciles de encontrar, requieren altos conocimientos de los diferentes sistemas y muchas, muchas horas de trabajo. Y eso hay que recompensarlo. En esta tabla se muestran los premios a cambio de encontrar agujeros de seguridad en las distintas categorías:
Categorías Objetivo Premio en Metálico Puntos Máster Pwn
Navegador Chrome 50.000 $ 10
Safari 40.000 $ 10
Browser 30.000 $ 8
Corta distancia y WiFi Bluetooth 40.000 $ 8
NFC 50.000 $ 8
WiFi 60.000 $ 8
Mensajería SMS 60.000 $ 12
MMS 60.000 $ 12
Banda base * 100.000 $ 20

Además de las categorías estándar y los premios, hay bonus adicionales por ejecutar código con privilegios del kernel y tener la carga útil persistente después de un reinicio.

Más...

Fuente:bitlifemedia.com


viernes, 9 de junio de 2017

Revista CIBERelcano #26


Contenido

  1. Comentario Ciberelcano: ¿Estamos preparados para hacer frente a un ciberataque global?, de Enrique Fojón Chamorro – p. 4
  2. Análisis de la actualidad internacional: La particular lucha de Irán para prevenir potenciales interferencias en sus elecciones, de Miguel Ángel de Castro Simón y Yaiza Rubio – p. 6
  3. Informes y análisis sobre ciberseguridad publicados en mayo de 2017 – p. 9
  4. Herramientas del analista: Userline – p. 10
  5. Análisis de los ciberataques del mes de mayo 2017 (Adolfo Hernández) – p. 12
  6. Recomendaciones
    Libros y películas – p. 21
    Webs recomendadas – p. 24
    Cuentas de Twitter – p. 24
  7. Eventos – p. 25

jueves, 27 de octubre de 2016

Seguridad informática: Robar un coche en dos minutos

La seguridad informática de los vehículos está en entredicho ya que se lo pueden robar en tan sólo un par de minutos con un ordenador portátil. Ocurrió en Houston, donde la policía ha reconocido una serie de robos usando el mismo método. Se desconoce qué hace exactamente el ladrón con el ordenador, pero parece ser que accede al ordenador del coche, enlazándolo con una llave que ya debía llevar consigo y con la que consigue arrancarlo y llevárselo. 

El suceso lo refleja el ‘The Wall Street Journal‘. Los expertos coinciden en que el suceso parece ser una de las formas que ya se han convertido en habituales para robar coches en que el arranque depende de un sistema electrónico, en teoría más seguros que los únicamente mecánicos al no poder arrancarse simplemente manipulando el motor.

 La llave lleva un código único que el ordenador del coche debe reconocer para permitir el arranque.

Todos estos vehículos tienen un enchufe OBD a través del cuál es posible comunicarse con el coche, pudiendo acceder a la información del vehículo, como la temperatura del motor o la presión de las ruedas, por ejemplo, pero también sirve para administrar ese código en caso de pérdida de la llave. Ello supone también una puerta de entrada para los ladrones, que pueden utilizar esta entrada para modificar la clave que el ordenador de abordo reconoce, y así hacer arrancar el coche con otra llave. El problema de fondo está en la nula experiencia en seguridad informática que tienen la mayoría de los fabricantes de vehículos. El sector del automóvil se encuentra ahora como el bancario hace unos años, cuando comenzaba a surgir y a crecer la banca digital.

carlaptop
Fuente:  www.diariodigitalcolombiano.com/

jueves, 23 de enero de 2014

Un ciberataque en Alemania vulnera 16 millones de contraseñas, según su gobierno

Un ciberataque en Alemania vulnera 16 millones de contraseñas, según su gobierno

Los nombres de usuario y contraseñas de alrededor de 16 millones de ciudadanos alemanes han sido robados en un gigantesco ciberataque descubierto por la Oficina Federal de Seguridad de la Información (BSI) de dicho país.

Según informa RT, los responsables de la BSI han descubierto este robo masivo de datos en el transcurso de una investigación que realizaban sobre las redes de bots, telarañas de ordenadores ‘zombis’ de las que los ciberdelincuentes se aprovechan para lanzar ataques masivos.
El portavoz de dicho organismo, Tim Griese, ha reconocido que todavía es pronto para saber si el ataque solo ha afectado a ciudadanos alemanes, aunque sí ha adelantado que la mayoría de los usuarios afectados residen en ese país.
ADVERTISEMENT

La trascendencia del ataque es tal que la web que el gobierno alemán ha puesto a disposición de sus ciudadanos para que éstos comprueben sí también han sido víctimas del robo de sus datos lleva horas colapsada.

Más..


Fuente:  www.ticbeat.com/

lunes, 13 de enero de 2014

Neiman Marcus confirma robo de datos de sus clientes

La cadena de tiendas de lujo fue víctima de una intrusión cibernética para extraer información de las tarjetas de sus clientes.

Neiman Marcus, que opera más de 40 tiendas de lujo, está colaborando con el Servicio Secreto de Estados Unidos en la investigación. Foto: AP

NUEVA YORK, 11 de enero.- La cadena minorista de lujo Neiman Marcus confirmó este sábado que ciberintrusos robaron la información de las tarjetas con las que le pagan sus clientes y que ya realizaron transacciones no autorizadas durante la temporada navideña, lo que hizo que la compañía sea la segunda víctima reciente de un ataque cibernético.
El 1 de enero, una firma especializada confirmó la evidencia de que Neiman Marcus había sido víctima de una intrusión cibernética.
El ataque, que fue revelado apenas semanas después que Target Corp. anunciase uno similar y que afectó a un máximo de 70 millones de clientes, resalta los crecientes retos que enfrenta el sector para evitar violaciones de seguridad.
Ginger Reeder, portavoz de Neiman Marcus Group Ltd., dijo en mensaje electrónico el sábado que la firma había sido notificada a mediados de diciembre por su procesador de tarjetas de crédito de potencial actividad no autorizada de pagos, luego de compras de usuarios en sus tiendas.
El 1 de enero, una firma especializada confirmó la evidencia de que Neiman Marcus había sido víctima de una intrusión cibernética y que algunas tarjetas de crédito y débito de clientes se habían visto comprometidas como resultado de ello.
Reeder no ofreció un cálculo de cuántos clientes pudieran haber sido afectados, pero dijo que la compañía notificará a usuarios cuyas tarjetas sabe que fueron usadas fraudulentamente. 

Fuente:  www.excelsior.com.mx/