Mostrando entradas con la etiqueta Metricas. Mostrar todas las entradas

miércoles, 26 de mayo de 2021

Observatorio de Ciberseguridad de LATAM y Caribe [BID / OEA]

La pandemia de la COVID-19 y el incremento de la actividad digital que ha generado en la región, ha dejado aún más en evidencia las vulnerabilidades del espacio digital de América Latina y el Caribe. El Informe de Cibercrimen ThreatMetrix identificó a América Latina como un foco para el fraude en la creación de cuentas, con alrededor del 20% del volumen total frente a un promedio de la industria del 12,2%.1 Cada año, millones de nuevos usuarios en América Latina y el Caribe se conectan a Internet por primera vez. Esto, a su vez, crea un crisol de nuevos clientes que no son tan expertos en tecnología como los clientes digitales más maduros, lo cual propicia un ambiente de mayor riesgo. Para este tipo de ataques, la región de América Latina y el Caribe no solo es un objetivo, sino que también es una fuente importante de los mismos. 
 
Dado el aumento de los ciberataques, la OEA y el BID han visto necesario implementar nuevamente el Modelo de Madurez de la Capacidad de Ciberseguridad para las Naciones (CMM, por sus siglas en inglés) a fin de poder medir el crecimiento y el desarrollo de las capacidades de nuestros Estados Miembros para defenderse de las crecientes amenazas del espacio cibernético. Las dos instituciones se complacen de ver cómo la ciberseguridad ha cobrado importancia en la agenda política de la región en los últimos años y cómo gobiernos, ciudadanos y empresas muestran un enorme interés por conocer más sobre el tema. Contar con profesionales más capacitados se ha vuelto fundamental para diseñar e implementar las políticas y medidas de seguridad cibernética que son necesarias para garantizar la resiliencia del país frente a ciberataques cada vez más sofisticados y complejos.
 
Este nuevo estudio nos ha dado una visión renovada sobre dónde estamos y cuáles son las oportunidades que nuestra región puede capitalizar. Por ejemplo, aunque América Latina y el Caribe ha mejorado sus capacidades de ciberseguridad desde 2016, el nivel de madurez promedio de la región todavía está entre 1 y 2, de acuerdo con el CMM (en el que 1 significa etapa Inicial y 5 significa Dinámica o Avanzada). En otras palabras, la mayoría de los países de América Latina y el Caribe han comenzado a formular iniciativas de seguridad cibernética, incluidas las medidas de creación de capacidad. Mejor aún: algunas de ellas ya están siendo implementadas, pero de manera ad hoc y sin coordinación entre los actores clave. Sin embargo, el nivel de madurez promedio de los 32 países en materia de ciberseguridad no debe opacar la importancia de los avances logrados por la región en los últimos cuatro años (2016-2020). 
 
A partir del análisis, se ha observado que el nivel de madurez en ciberseguridad de la subregión del Cono Sur es el más alto en las cinco dimensiones del CMM, con un promedio de entre 2 y 3. Aunque el “Marco legal y regulatorio” es la dimensión más desarrollada, la de “Estándares, organizaciones y tecnologías” tuvo la mejoría más significativa. Cabe señalar que todas las dimensiones presentan niveles similares de madurez en ciberseguridad, lo que sugiere que los países de esta región están abordando la ciberseguridad desde una perspectiva integral. Uruguay fue el país calificado con la madurez más alta de la región en cuatro de las cinco dimensiones. 
 
El Grupo Andino tiene un nivel promedio de madurez de seguridad cibernética de 2. Esto revela la importancia de concentrar los esfuerzos de seguridad cibernética para fortalecer el despliegue de estándares y controles técnicos de seguridad cibernética en la región y alentar la divulgación responsable. Colombia fue el país con mayor desarrollo en seguridad cibernética en este grupo, particularmente en las dimensiones “Política y estrategia” y “Cultura y sociedad”. En el caso de la región de Centroamérica y México, ambos presentaron un nivel de madurez promedio de 2 en las dimensiones “Cultura y sociedad” y “Educación, capacitación y habilidades”, mientras que en las dimensiones “Política y estrategia” y “Estándares, organizaciones y tecnologías” el puntaje ha sido inferior a 2. Al igual que en el Grupo Andino, Centroamérica y México deberían centrarse en mejorar el despliegue de estándares de seguridad cibernética y controles técnicos, así como fomentar el desarrollo de un mercado de ciberseguridad. Cabe destacar que la dimensión “Marcos legales y regulatorios” tiene un nivel de madurez de entre 2 y 3. México presenta la mejor posición de la región, con un nivel de madurez de entre 2 y 3 en casi todas las dimensiones. 
 
Finalmente, la región del Caribe tiene un nivel de madurez de entre 1 y 2 en todas las dimensiones. No obstante, mientras que “Marcos legales y regulatorios” es la dimensión más madura, como lo fue en 2016, la de “Política y estrategia” es la que presenta menos avance. El desarrollo de una estrategia nacional de seguridad cibernética, dota a un país de un enfoque más integral que permite comprender y atender mejor los desafíos de la seguridad cibernética. Asimismo, esta planificación estratégica permite priorizar sus objetivos e inversiones en seguridad cibernética. Es de destacar que dos de los países con mayor desarrollo en seguridad cibernética de la región tienen una estrategia nacional de seguridad cibernética, a saber: Trinidad y Tobago y Jamaica.


domingo, 29 de marzo de 2020

Visualizaciones de ataques en tiempo real (Akamai)


Distribución global de ataques por tipo
SQL Injection - 148,338,98796%
96%
SQL Injection - 148,338,987
2.3%
Cross Site Scripting - 3,576,210
1.8%
Remote File Include - 2,726,631
0.1%
PHP Injection - 211,952
0.1%
Command Injection - 228,027


 Fuente: akamai.com


miércoles, 27 de febrero de 2019

Estudio: EY Global Information Security Survey 2018-19


Nueva edición de la encuesta de seguridad de la información global de EY 2018-19 (GISS) 

¿Es la ciberseguridad más que protección?’’. 
La encuesta de más de 1.400 líderes de riesgo y seguridad cibernética de algunas de las organizaciones más grandes y reconocidas del mundo (incluye Chile), examina algunas de las preocupaciones más urgentes sobre la seguridad cibernética y sus esfuerzos para gestionarlos.


Fuente: www.eychile.cl/


martes, 26 de febrero de 2019

2019 Internet Security Threat Report - Volume 24

Symantec’s 2019 Internet Security Threat Report takes a deep dive into insights from the world’s largest civilian global intelligence network, revealing:
  • Formjacking attacks skyrocketed, with an average of 4,800 websites compromised each month.
  • Ransomware shifted targets from consumers to enterprises, where infections rose 12 percent.
  • More than 70 million records stolen from poorly configured S3 buckets, a casualty of rapid cloud adoption.
  • Supply chains remained a soft target with attacks ballooning by 78 percent.
  • “Smart Speaker, get me a cyber attack” — IoT was a key entry point for targeted attacks; most IoT devices are vulnerable.
Our exhaustive research is informed by 123 million sensors recording thousands of threat events every second from 157 countries and territories. Use this unparalleled intelligence to your advantage by downloading the Symantec 2019 Internet Security Threat Report.


Executive Summary

Formjacking. Targeted attacks. Living off the land. Coming for your business.
 Like flies to honey, miscreants swarm to the latest exploits that promise quick bucks with minimal effort. Ransomware and cryptojacking had their day; now it’s formjacking’s turn. 

In the Symantec Internet Security Threat Report, Volume 24, we share the latest insights into global threat activity, cyber criminal trends, and attacker motivations. 

The report analyzes data from Symantec’s Global Intelligence Network, the largest civilian threat intelligence network in the world, which records events from 123 million attack sensors worldwide, blocks 142 million threats daily, and monitors threat activities in more than 157 countries. 

Cyber criminals get rich quick with formjacking 
Formjacking attacks are simple and lucrative: cyber criminals load malicious code onto retailers’ websites to steal shoppers’ credit card details, with 4,800+ unique websites compromised on average every month. 
Both well-known (Ticketmaster and British Airways) and smallmedium businesses were attacked, conservatively yielding tens of millions of dollars to bad actors last year. 
All it takes is 10 stolen credit cards per compromised website to result in a yield of up to $2.2M per month, as each card fetches up to $45 in underground selling forums. With more than 380,000 credit cards stolen, the British Airways attack alone may have netted criminals more than $17 million.

Ransomware - Cryptojacking
Down, but not out Ransomware and cryptojacking were go-to moneymakers for cyber criminals. But 2018 brought diminishing returns, resulting in lower activity.
For the first time since 2013, ransomware declined, down 20 percent overall, but up 12 percent for enterprises.
With a 90 percent plunge in the value of cryptocurrencies, cryptojacking fell 52 percent in 2018. Still, cryptojacking remains popular due to a low barrier of entry and minimal overhead; Symantec blocked four times as many cryptojacking attacks in 2018 compared to the previous year.

Targeted attackers have an appetite for destruction 
Supply chain and Living-off-the-Land (LotL) attacks are now a cyber crime mainstay: supply chain attacks ballooned by 78 percent in 2018.
 Living-off-the-land techniques allow attackers to hide inside legitimate processes. For example, the use of malicious PowerShell scripts increased by 1,000 percent last year.
Symantec blocks 115,000 malicious PowerShell scripts each month, but this number accounts for less than one percent of overall PowerShell usage. A sledgehammer approach toward blocking all PowerShell activity would disrupt business, further illustrating why LotL techniques have become the preferred tactic for many targeted attack groups, allowing them to fly under the radar.


viernes, 1 de febrero de 2019

Cybersecurity Workforce Study, 2018 [(ISC)2]

(ISC)², instituto dedicado a la educación y certificaciones profesionales en Seguridad de la Información y Ciberseguridad, publico el estudio Global Information Security Workforce Study (Estudio Global de la Fuerza de Trabajo en el área de Seguridad de la Información) realizado con miles de profesionales alrededor del mundo.


  • El 59 % de los entrevistados dice que sus empresas están bajo riesgo moderado o extremo de ataques virtuales
  • El estudio se basa en el feedback de mujeres y hombres que integran equipos de TI/TIC de pequeñas y grandes empresas, con responsabilidad formal en ciberseguridad o que dedican diariamente por lo menos el 25 % del tiempo a la protección de activos críticos.
  • Del total de 2,93 millones de vacantes abiertas, la región Asia-Pacífico presenta la mayor escasez de talentos, aproximadamente 2,14 millones de profesionales, en parte gracias a las economías en crecimiento y a las nuevas legislaciones de privacidad de datos y ciberseguridad que se vienen adoptando en la región.
  • Algunos de los mayores desafíos relatados por los entrevistados para el progreso de la carrera son
    Planes de carrera poco claros para las funciones (34 %);
    Falta de conocimiento organizacional sobre competencias del área (32%);
    El costo relativo de la educación para prepararse y seguir una carrera en ciberseguridad (28 %)
    .

viernes, 16 de diciembre de 2016

Cómo medir la eficacia de la seguridad de la información - ISO/IEC 27004:2016

La norma ISO/IEC 27004:2016, Tecnología de la información - Técnicas de seguridad - Gestión de la seguridad de la información - Monitoreo, medición, análisis y evaluación, publicada recientemente proporciona orientación sobre cómo evaluar el desempeño de ISO/IEC 27001. La norma explica cómo desarrollar procesos de medición y cómo evaluar los resultados de un conjunto de métricas de seguridad de la información.
 
Según ha señalado el profesor Edward Humphreys, coordinador del grupo de trabajo que desarrolló el estándar (ISO/IEC JTC 1/SC 27), "Los ciberataques son uno de los mayores riesgos a los que una organización puede enfrentarse. Esta es la razón por la cual esta versión mejorada de ISO/IEC 27004 proporciona un apoyo esencial y práctico a muchas organizaciones que están implementando ISO/IEC 27001 para protegerse de la creciente diversidad de ataques a la seguridad de los negocios a los que se enfrentan".
Las métricas de seguridad pueden proporcionar conocimientos sobre la eficacia de un SGSI. Para los responsables de la seguridad o para aquellos que requieren una mejor información para la toma de decisiones, las métricas de seguridad se han convertido en un vehículo fundamental para conocer y comunicar el nivel de "ciber-riesgo" de la organización.
En palabras del profesor Humphreys: "Las organizaciones necesitan ayuda para abordar la cuestión de si la inversión de la organización en la gestión de la seguridad de la información es eficaz, apta para el propósito de reaccionar, defender y responder al entorno cibernético en continuo cambio. Aquí es donde ISO/IEC 27004 puede proporcionar numerosas ventajas."

ISO/IEC 27004:2016 muestra cómo construir un programa de medición de la seguridad de la información, cómo seleccionar qué medir y cómo operar los procesos de medición necesarios.
Entre los muchos beneficios para las organizaciones se cuenta un mejor desempeño de la seguridad de la información y procesos; o la evidencia de cumplir con los requisitos de ISO/IEC 27001, así como las leyes, normas y reglamentos aplicables.
ISO/IEC 27004:2016, que sustituye a la edición de 2009, se ha actualizado y ampliado para alinearse con la versión revisada de ISO/IEC 27001.

[  ISO ]

Fuente: infocalidad.net

jueves, 2 de mayo de 2013

¿Preocupado por la privacidad online? Algunos datos a tener en cuenta

La privacidad está en la mente, la boca y la punta de los dedos de todos los participantes en un delicioso contrasentido. Los consumidores estamos divididos y confundidos en lo que se refiere a la privacidad online. Mientras que un grupo cada vez mayor se preocupa de lo que esté pasando online con sus datos, otros están deseando compartirlos si ello les puede aportar algún provecho. 

A continuación mostramos 15 estadísticas que pueden ser de interés para empresas en lo que a privacidad online se refiere:
  • Examinando la correlación de datos entre distintas cuentas online, los científicos pueden ser capaces de identificar hasta el 30,8% de los usuarios de Twitter y Flickr. (Universidad deTexas, “De-Anonymizing Social Networks”)
  • El 45% de los adultos en los EE.UU sienten que tienen poco o ningún control sobre la información personal que las compañías obtienen durante su navegación por la red o por el uso de servicios online. (Ipsos)
  • El 25% de los  “millenials” se muestran conformes con la posibilidad de compartir su información personal a cabio de contar con una publicidad más relevante, en comparación con el 19% de los mayores de 35 años. (USC Annenberg Center for the Digital Future)
  • El 56% de los “millenials” compartirían su ubicación a cambio de recibir algún cupón u oferta, frente al 42% de los usuarios de más de 35 años. (USC Annenberg Center for the Digital Future)
  • El 73% de los usuarios de internet afirman que no están conformes con la posibilidad de que los buscadores online puedan mantener un registro de sus preguntas, aunque los resultados obtenidos estén personalizados.  (Pew Internet & American Life Project)
  • El 81% de los padres con hijos que dispongan de acceso online están preocupados por la cantidad de información que los anunciantes puedan disponer de su actividad en las redes.   (Pew Internet & American Life Project)
  • El 44% de los padres con hijos que dispongan de acceso online dicen que han dado el paso de leer las políticas de privacidad de web y redes sociales que usan sus hijos,   (Pew Internet & American Life Project)
  • Francia tiene un promedio por página principal de 9 cookies de terceros, frente a 8 en Gran Bretaña y a 5 de los Países Bajos.  (Trutse Privacy Index)
  • 40% de los adultos en los EE.UU. afirman que entienden cómo deben hacer para proteger su privacidad online. (Ipsos)
  • El 65% de los adultos en los EE.UU. han borrado cookies para proteger su privacidad online. (Ipsos)
  • El 15% de los adultos en los EE.UU. no han adoptado las medidas necesarias para proteger su privacidad online. (Ispos)
  • El 54% de los usuarios de aplicaciones móviles han decidido no instalar una aplicación móvil cuando se dieron cuenta de la cantidad de información personal que se les solicitaba.  (Pew)
  • El 19% de los propietarios de teléfonos móviles han apagado la facilidad de seguimiento de ubicación de su dispositivo por temor de que otras personas o compañías pudieran acceder a esa información.  (Pew)
  • El 16% de los consumidores creen que los comerciantes online son de fiar a la hora de mantener protegida en la red su información personal.  (Forrester)
 
Fuente:  puromarketing.com


martes, 26 de febrero de 2013

Cortes de conexión, advertencias... arranca el sistema para frenar la piratería en EEUU

¿Se imaginan a Movistar, ONO, Orange y Vodafone aliados con la Comisión Sinde y la industria del entretenimiento para cortar la conexión a internet a los usuarios que descargan contenidos protegidos? Esta es precisamente la situación que se vive desde este lunes en Estados Unidos con la puesta en marcha del sistema The Copyright Alert System (CAS), también conocido como régimen Six Strikes, a través del que los principales proveedores de acceso a internet, en alianza con el Gobierno y las distintas industrias de contenidos, han decidido plantarle cara a la piratería con distintas medidas represivas. 
Avisos continuados por parte de los proveedores de conexión a la red, disminución radical de la velocidad de acceso, cortes drásticos de la conexión, bloqueo de acceso a las webs más visitadas hasta que el internauta no complete un curso de formación sobre derechos de autor... Estas son algunas de las medidas que se pondrán en marcha en Estados Unidos -por primera vez de la mano de los propios proveedores- en lo que ya se considera una declaración de guerra abierta del 'mainstream' de internet contra el intercambio de archivos a través de sistemas 'peer-to-peer', que se utiliza en plataformas tan populares como BitTorrent.

Los proveedores españoles no están dispuestos

En declaraciones a Teknautas, Maite Arcos, la secretaria general de Redtel, la asociación de operadores de telecomunicaciones con red propia, de la que forman parte ONO, Orange, Telefónica y Vodafone, explicó este lunes que "Redtel siempre ha insistido en que las medidas represivas nunca deben ir contra los usuarios de internet". 
"Las medidas siempre deben estar respaldadas por garantías procesales y judiciales; la decisión de adoptar medidas represivas tiene que ser asumida por una autoridad administrativa y con una autorización judicial. Sólo así el proceso tendría la mínima seguridad jurídica necesaria y, previsiblemente, habría garantías de que las medidas sean efectivas, proporcionales y objetivas", apunta Maite Arcos.
"Estas características han sido defendidas por Redtel desde que comenzó a abordarse la legislación antipiratería en España (Ley Sinde) hasta la fecha. Y gracias a esas garantías, en España con la ley actual queda descartado que los propietarios de contenidos puedan poner en marcha mecanismos sin la intervención de las autoridades, mecanismos en los que ellos señalaran con el dedo acusador a ciertos usuarios y en los que los operadores de telecomunicaciones fueran obligados a actuar como policías de la red”, agrega la secretaria general de Redtel.

Triunvirato perfecto: instituciones, proveedores e industria

El nuevo sistema de vigilancia antipiratería estadounidense se venía fraguando ya desde 2011, cuando la Motion Picture Association of America (MPAA) y la Recording Industry Association of America (RIAA), que aglutinan a las principales estudios cinematográficos y sellos discográficos del país, llegaron a un acuerdo con cinco de los principales proveedores de acceso a internet de Estados Unidos (Comcast, AT&T, Time Warner, Verizon, y Cablevision) para perseguir conjuntamente la piratería en las redes de intercambio P2P, y sobre todo poniendo el foco en BitTorrent, su principal enemigo. 
Curiosamente, Time Warner es al mismo tiempo un proveedor de acceso a internet y dueña de uno de los estudios de Hollywood que forman parte de la MPAA, en este caso Warner Bros. 
La puesta en marcha de The Copyright Alert System se ha coordinado a través del Center for Copyright Information (CCI), algo así como la Comisión Sinde en España, y ya cuenta con un antecedente en Francia, el sistema Hadopi, que al no haber funcionado demasiado bien está en vías de ser modificado por un sistema de multas a los internautas.
El sistema The Copyright Alert System es conocido también como régimen Six Strikes porque serán seis los avisos (en el modelo francés eran 3) que los proveedores de internet enviarán a los internautas antes de tomar medidas más drásticas. Cada compañía será la encargada de gestionar sus propia política de avisos, que irán desde los 'emails' disuasorios, en el comienzo del proceso; hasta las mencionadas medidas represivas que promete este sistema recién instaurado.

miércoles, 17 de octubre de 2012

10 Essential Cybersecurity Measures

Cyberattacks are on the rise and hackers are targeting more than just big business.
Small businesses are at risk, too, and companies of all sizes are woefully ill-prepared to fight off online threats.
Before brushing off the need for cybersecurity, consider this: 97 percent of data breaches last year were avoidable without the need to employ expensive countermeasures to combat them.
In its 2012 Data Breach Investigations Report, Verizon Communications examined 855 data breaches in 2011 at businesses in the United States, Ireland, the Netherlands, Australia and England. Verizon has compiled the annual report since 2004.
Hacking and the use of malware were the preferred methods to get at businesses' information, with both methods being used in breaches, the report states. Hacking was used in 81 percent of the breaches and malware in 69 percent of the incidents.
By far, the most sought-after target of these breaches was "personally identifiable information," which can include a person's name, contact information and Social Security Number. Personal information accounted for 95 percent of all of the data records stolen during the breaches in 2011.
“The report demonstrates that unfortunately, many organizations are still not getting the message about the steps they can take to prevent data breaches,” Wade Baker, Verizon’s director of risk intelligence, said in the report.

Businesses of all sizes can take measures to safeguard their information from prying eyes. Here are 10 cost-effective ways to protect your small business from cyber attacks.
1. Install a firewall. Just as a real firewall keeps an inferno in one room from spreading to the rest of the building, a computer firewall blocks unwanted information and people from entering a business' computer system from the Internet. Once the firewall is in place and working, never turn it off of any computer in the business.
2. Set up an Access Control List.  This will allow your business' system administrator to  control which employee have access to the computer system or certain parts of the computer system and whether they can log in remotely or only from the office.
3. Change the default passwords for the company's point of sale system. A vulnerability the Verizon report mentions specifically is businesses failing to change the POS password credentials from the manufacturer's default setting to a custom password for the company. The report also recommends making sure that all third-party vendors change passwords as well. 
4. Establish security roles and responsibilities. Identify which employees need to have access to the business information and set up responsibilities for those employees. The Federal Communications Commission recommends setting a period of time an employee must be in the role before access rights are granted.
5. Establish policies for Internet and social media usage. If your business wants to limit the use of the Internet and social media to break time, make sure the employees know the policy.
6. Use a Web-filtering system. These programs can block harmful sites as well as sites that may be inappropriate for viewing during company time.
7. Use Internet security programs on each computer. The programs work in addition to the firewall to help block malicious software from attacking the computer and compromising data.
8. Be wary of peer-to-peer sites. If your company uses peer-to-peer sharing, be cautious of the security of such connections and learn what the peer site's safeguards are.
9. Keep the most critical data offline. Organize your business' data and keep the most critical information—such as customers' personal information—offline.
10. Get cybercrime insurance. This kind of policy covers the liability of the company in the case of a cyberattack or a data breach. Some policies cover direct loss, legal liability and consequential loss from security breaches. Some insurance carriers also offer network security risk assessments to determine your company's exposure risk to attack.

Linda is an award-winning journalist with more than more than 22 years' experience as a reporter, editor and blogger. Linda blogs via Contently.com.

Read more about protecting your business from cyber threats.

Fuente: www.openforum.com/

lunes, 7 de mayo de 2012

Primer Informe Trimestral de 2012 de malware [Panda Security]

PandaLabs, el laboratorio antimalware de Panda Security –publica el primer Informe Trimestral de 2012. En este trimestre se han creado 6 millones de nuevos ejemplares, siguiendo la línea de crecimiento de otros años.

Algunso datos:
  • - 4 de cada 5 nuevas muestras de malware son Troyanos
  • - Más de la mitad de los ordenadores de China están infectados, mientras que Suecia es el país con el menor índice infección de PCs 
  • - El “Virus de la Policía”, uno de los más activos del primer trimestre 
  • - Anonymous protagonista
  • - Peru el pais latinoamericano más infectado


Descarga del Informe:

Informe Trimestral PandaLabs (Enero-Marzo 2012)


miércoles, 18 de abril de 2012

Preocupación por privacidad y seguridad frena comercio electrónico: encuesta [Mexico]

El 71% de personas en México desconfía, y en el mundo la cifra pasó de 75 a 90 por ciento: Encuesta Global de Consumidores y Convergencia.


México, DF. Aun cuando entre los consumidores existe mayor interés por adoptar nuevas tecnologías y existe una sorprendente disposición para permitir el rastreo de sus datos personales, la barrera más significativa para la adopción de nuevos modelos digitales (comercio electrónico y negocios) continúa siendo la preocupación por la privacidad y seguridad de la información, advirtió Jorge Peña, socio líder del sector financiero de KPMG en México, firma especializada en ese tipo de estudios.

El número de personas preocupadas por la seguridad de sus datos personales se incrementó en 71 por ciento en México, y en el mundo la cifra pasó de 75 a 90 por ciento, según la V Encuesta Global de Consumidores y Convergencia: el estilo de vida convergente, realizada por esa firma.
“La privacidad y seguridad de la información no solamente es la cuestión más crítica entre los consumidores de todo el mundo, sino que año tras año aumentan esos motivos de preocupación e inquietud”,subrayó.
Peña advirtió que la seguridad de los datos personales en poder de particulares es un“asunto clave que para estas alturas ya se debiera haber atendido, pues quien pueda dominar el reto de la privacidad obtendrá una importante ventaja competitiva”.
El especialista de KPMG indicó que los propios clientes indican las posibles soluciones; según la encuesta, 56 por ciento señaló la necesidad de una mayor revelación de las medidas de seguridad que han tomado los particulares, así como la reputación del producto o servicio que ofrecen, mientras que otro 45 por ciento desea ver las auditorías y certificaciones de terceros.

En la encuesta -que aborda las tendencias respecto a la tecnología digital, comunicaciones y comercio electrónico de 9 mil 600 consumidores de entre 16 y más de 65 años de edad de 31 países, incluyendo México-, se destaca que el factor de la confianza desempeña un papel mucho más crítico que nunca antes, para el futuro del comercio electrónico y las operaciones de pago en línea.
“Al preguntarles en México en quién confiaban más para su información de pagos, 47 por ciento de los consumidores mencionó a sus instituciones de servicios financieros; 40 por ciento confió en sitios seguros de pagos (PayPal); 7 por ciento en minoristas y 3 por ciento en prestadores de servicios móviles/internet (ISPs)”.
Peña advirtió que las compañías de telecomunicaciones, medios, minoristas, instituciones financieras y otros prestadores de servicios deberán ganarse la confianza del consumidor cuando se trata de manejar información financiera y personal, y los que “logren comprender correctamente el elemento de la confianza, serán los nuevos ganadores”.
Aparte, José Manuel González, socio del sector retail de KPMG, comentó que en México la cifra más representativa para las compras en línea es de 40 por ciento, sobre todo en la adquisición de vuelos y vacaciones. En cambio, los bienes de lujo son los menos probables de ser comprados en línea, así como los comestibles. En México las proporciones son apenas de 9.1 por ciento y 8 por ciento respectivamente.


viernes, 23 de marzo de 2012

España, mejor que la media en seguridad de la información, según PwC

Las brechas de seguridad de los datos continuarán exponiendo a las empresas medianas europeas a riesgos innecesarios, que pueden dañar su reputación, a no ser que se tomen acciones para mejorar la gestión y protección de la información sensible, fundamental para el buen desarrollo de su negocio, según un informe realizado por PwC e Iron Mountain.

El estudio presentado ayer durante la primera cumbre europea sobre riesgo de la información, constata que solo la mitad de las compañías medianas considera la pérdida de la información sensible (lista de clientes, información sobre patentes o licencias, datos fiscales o legales) como uno de los tres principales riesgos a los que se enfrentan sus negocios.
La consultora entrevistó a ejecutivos de 600 compañías europeas de empresas medianas (de 250 a 2.500 empleados) de Francia, Alemania, Hungría, Países Bajos, España y Reino Unido para elaborar el primer Índice de Madurez del Riesgo de la Información. La puntuación media fue del 40,6% sobre 100. Para que estuviera cubierto este riesgo al menos la nota debería situarse entre el 70% y el 80%. España, con un 42,2% se sitúa entre las mejores aunque su nota no sea satisfactoria. Adelanta a Francia (41,7%), Alemania (39,7%), Países Bajos (39,5%) y Reino Unido (36%).
Por sectores, las mejores calificaciones las obtiene las firmas financieras, aseguradoras y farmacéuticas y las peores las de la abogacía y las manufactureras. Menos del 24% de las compañías participantes en el estudio no son conscientes de si han sufrido una falla en la seguridad de sus datos en los últimos tres años.
Solo un 1% de los entrevistados considera que el riesgo de la información es responsabilidad de todos y cada uno de los empleados. El 60% no sabe si los trabajadores cuentan con herramientas adecuadas para proteger la información.


Las tres patas
Una buena seguridad en la información necesita personas, procesos y tecnología. "Las compañías frecuentemente invierten demasiado en tecnología, pero para conseguir grandes mejoras la clave es educar a sus empleados", dice Marc Duale presidente de Iron Mountain.


 Fuente: cincodias.com

viernes, 2 de marzo de 2012

Ranking de propagación de amenazas del mes de Febrero segun ESET


Fuente de datos: sistema estadístico ThreatSense.Net


Ranking:
  • 1. HTML / ScrInject.B. Detección genérica de las páginas web HTML que contiene script ofuscado o etiquetas Iframe que se redireccionan automáticamente a la descarga de malware.
  • 2. INF/Autorun. Es un archivo utilizado para ejecutar y proponer acciones automáticamente cuando un medio externo como un CD, DVD o dispositivo USB es leído por el equipo informático.
  • 3. HTML/IFrame.B.
    Detección genérica para etiquetas maliciosas Iframe embebidas en páginas HTML, que redirecciona hacia una URL específica con contenido malicioso.
  •  4. Win32/Conficker.
    Es un gusano que se propaga utilizando Internet como plataforma de ataque, aprovechando diferentes vulnerabilidades en sistemas operativos Microsoft Windows que ya han sido corregidas, además de otras tecnologías como los dispositivos de almacenamiento removible y recursos compartidos en redes. De esta manera, un atacante puede controlar el sistema de forma remota y realizar acciones maliciosas sin necesidad de utilizar credenciales de usuario válidas.
  • 5. HTML/Fraud.BG. Troyano que roba información sensible simulando ser una encuesta. Luego intenta enviar la información recolectada, entre la que se encuentra teléfono y e-mail, a un equipo remoto.

TOP 10

blogs.eset-la.com

miércoles, 16 de noviembre de 2011

Evolución de los sistemas de detección, prevención y análisis de incidentes

La importancia de poder identificar y detectar el tráfico malicioso se justifica en el hecho de que este tipo de tráfico es el que puede alterar el funcionamiento de una red o, en el peor de los casos, causar tal impacto que interrumpa por completo la actividad general del entorno.
Por ejemplo, un usuario común que utiliza algún procesador de texto, crea presentaciones electrónicas, navega en Internet buscando noticias o algún artículo de interés, etc. de pronto ve interrumpida su tarea por alguna causa extraña. Su computadora despliega mensajes de error, cada minuto que pasa se complica navegar en Internet y controlar el equipo debido a la lentitud de respuesta hasta que finalmente, llega al extremo de un reinicio desesperado, cuya probabilidad de pérdida de información es alta.

El usuario está exasperado y asustado, no sabe qué pasa pero por alguna razón no puede continuar trabajando. Al reiniciar el equipo e intentar reanudar sus actividades, advierte que su información está incompleta y que la lentitud para trabajar es ahora recurrente. Lo primero que le viene a la mente: “es un virus, mi máquina está infectada”. Esto en parte demostraría la creencia de que todo lo malicioso que ocurre en una computadora se debe a “un virus”, sin embargo podría tratarse de algo mucho más complejo. Identificar la causa real del problema o algún indicio certero, puede no sólo corregir el problema, sino también evitarlo en el futuro.

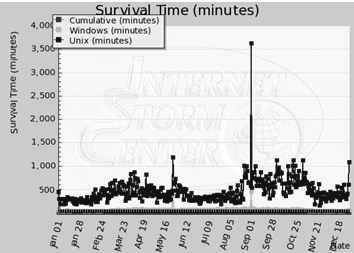
Con el fin de atender esta tarea, el SANS Institute[1], a través del Internet Storm Center (ISC), cuenta con un cálculo denominado “Survival Time”[2], el cual consiste en medir el tiempo promedio que tarda un equipo de cómputo en ser atacado o alcanzado por algún tipo de malware en propagación, considerando que se expone a una red pública sin restricciones. En caso de que el equipo no contara con los parches adecuados, entonces esta medición significaría el tiempo en que el equipo sería infectado o vulnerado. En la siguiente figura se aprecia como las últimas mediciones indican que el “survival time” de un equipo Unix es de aproximadamente 3700 minutos, mientras que el de un equipo Windows es casi de 450 minutos. Esto nos da una muestra del verdadero problema con el tráfico de red malicioso.


Fuente: Blog Gilbertsecure


miércoles, 26 de octubre de 2011

Entender las métricas operacionales de seguridad (CISCO)

Many people often think that information and network security is just about technology and how reliable or sophisticated these technologies are. Additionally, many people ask why after spending tons of money on network and security gear, their network still gets hacked, information is lost and business continuity is disrupted. For example, often questions like these run through their minds: “Am I not buying the right security products?  Am I not configuring or deploying them correctly? Do I have the right staff to run my network?”
The lack of credible and relevant network security operational metrics can contribute to this paradigm. The understanding security operational metrics doesn’t require classes on Nobel Prize-winning theories or very complicated math that may make the process too complicated to even execute. You have to understand what you are trying to protect and first establish a high level process map via your own research. Use common knowledge a broad survey to validate and identify metrics in each procedure or operational area. For instance, build a set of metrics for things like, but not limited to, the following: Incident Management
  • - Patch Management
  • - Device Compliance
  • - Security Device Monitoring
  • - Network and Internet Access
  • - Device Identity Management
  • - User Identity Management
  • - User Access
  • - Application Robustness
  • - User Security Awareness
These are just some examples, the list can be much longer. The goal is to define a set of subprocesses for each high-level process (or operational area), then build metrics for each sub-process. More importantly, assemble these metrics into a model which can be used to track operational improvement.
I will give some examples of metrics you can collect and examine for each of the processes or operational areas I mentioned.

Operational Metrics for Incident Management
An incident is a chain of events that may signal an attack in your network. It is, of course, very important to have a good methodology to simplify and expedite the detection, mitigation, reporting, and analysis of an incident.  All this information can be captured in a case report with a case management tool and escalated to the relevant personnel. So, my question is, how effective are you or your organization in the detection, mitigation, reporting, and analysis of an incident in your network? You should at the very minimum ask the following questions and collect the corresponding metrics.
  • - How long does it take to identify an event?
  • - How long does it take to identify an incident?
  • - How long does it take to contain or mitigate an incident?

Let’s look at the following figure:

  • To – is the time when an event occurs on the network
  • Te – is the time when the event is detected on the network
  • Ti – is the time when the event is classified as an incident
  • Tc – is the time when the incident is contained on the network
Measure the time that takes your organization for each step and try to understand how to reduce it and be more effective.

More...

blogs.cisco.com


viernes, 3 de junio de 2011

Mapa interactivo del estado de Internet en Europa

ticbeat.com
Os mostramos un interesante mapa que muestra el estado de Internet en los 27 países de la UE. España no sale muy beneficiada, ya que aparece como uno de los países más restrictivos, en la misma escala que Irlanda, Reino Unido, Portugal e Italia y sólo superada por Francia. Por el otro lado, Islandia y Estonia son los países con las leyes más permisivas.

El mapa, elaborado por OWNI, muestra el estado de los países en seis categorías. La primera de ellas, defensa de la propiedad intelectual, examina la implementación de dispositivos de respuesta gradual, quién es el blanco de las medidas (el internauta o el sitio), las sanciones a los internautas o los requisitos para recolectar las direcciones de IP que se utilizan para juzgar, entre otros elementos.
También se analizan cuestiones como la retención de datos (mediante el estado de aplicación de la directiva de 2006 sobre este tema y el período durante el que se almacenan) o el Internet móvil (principalmente, si los usuarios pueden acceder a cualquier servicio o si alguna aplicación sufre restricciones).
Otro elemento de análisis han sido los medios que se emplean en la lucha contra la pornografía infantil.

La opacidad de las ‘listas negras’ de estos sitios fue analizada para saber si se utilizaba como excusa para bloquear otro tipo de contenido.
En este sentido, también se tiene en cuenta la lucha contra la llamada piratería por algunos gobiernos, tanto desde el grado de adhesión al ACTA (según los votos de los eurodiputados), como desde la aparición en la lista de vigilancia 301. Esta lista, elaborada por la Oficina de Comercio de Estados Unidos, identifica a los países que se niegan a poner en práctica una protección “adecuada y efectiva” de la propiedad intelectual.

[Haz clic en la imagen para acceder al mapa interactivo]
Infografía censura derechos de autor

martes, 10 de mayo de 2011

Índice de Seguridad de Unisys: Mexicanos más preocupados por seguridad nacional que de robo de datos


El Índice de Seguridad de Unisys ha ayudado a incrementar la conciencia en cuanto a temas de seguridad en varios países


La seguridad nacional sigue siendo la principal preocupación entre los mexicanos, seguido por el robo de identidad y la seguridad personal, con aproximadamente tres cuarta partes de los encuestados indicando que se encuentran "muy" o "extremadamente" preocupados por estos temas; de acuerdo con los últimos hallazgos del Índice de Seguridad de Unisys.

Este estudio, llevado a cabo por primera vez en México el año pasado, se enfoca en identificar cuestiones relacionadas con la seguridad que preocupan a la población. En 2011, el Índice de Seguridad en general subió 7 puntos con respecto al año pasado, ubicándose en 180 puntos de un total de 300, lo cual representa un nivel de preocupación significativo en la seguridad.
La investigación mide 4 grandes áreas: seguridad nacional, incluyendo epidemias; seguridad financiera (fraude bancario y capacidad de cumplimiento de deudas); seguridad personal (robo de identidad y seguridad física) y seguridad de Internet (transacciones y virus/spam).

.....

En relación con el uso de Internet para realizar compras o hacer transacciones bancarias, 51% de las respuestas destacaron que no se sienten seguros al realizar estas actividades en línea, pese a que el 54% de los que utilizan este tipo de servicios consideran que sus bancos cuentan con las medidas necesarias para garantizar la seguridad.

De 12 países que participaron en esta nueva edición del Índice de Seguridad de Unisys, México ocupó el segundo lugar junto a Brasil, en la generalidad de los niveles de preocupación en la seguridad, detrás de Colombia. Los otros países participantes fueron Alemania, Australia, Bélgica, España, Estados Unidos, Holanda, Hong Kong, Nueva Zelanda y Reino Unido.

Más...


Fuente: http://www.infochannel.com.mx/


Luego de Brasil, México y Venezuela, Colombia es el país de Latinoamérica con mayor número de ataques cibernéticos

Según un estudio realizado por KasperskyLab, la cantidad de ataques registrados puede ser relacionada con los índices del crecimiento del crimen cibernético, es decir, aquellos programas de código malicioso orientados a robar dinero o delinquir de alguna manera para que traiga beneficios económicos ilícitos a los causantes.

Según Dmitry Bestuzhev, autor de informe, el hecho de que algunos países que cuentan con tecnologías altamente desarrolladas no aparezcan en el los primero 5 lugares puede indicar que estos realizan un mayor esfuerzo en términos de aplicar leyes que son efectivas para combatir este tipo de ataques.
Además, nuestro país se ubica de quinto en la lista que muestra la distribución en alojamiento de los programas de código malicioso en los servidores Web de la región.

Otra de las conclusiones del estudio es que los dispositivos USB y las páginas Web son los principales métodos de infección que usan los criminales en América Latina.

Una de las mejores prácticas para el manejo seguro de los dispositivos USB es deshabilitar el procesamiento del archivo “autorun.inf” (inicio automático) en los sistemas operativos Windows.


miércoles, 2 de marzo de 2011

Ranking de propagación de amenazas de febrero 2011 (ESET)

Ya se encuentra disponible el reporte de las amenazas más destacadas del mes de febrero. Según elsistema estadístico ThreatSense.Net, este es el Top 10 del malware con mayor propagación durante este mes:

Porcentaje total de detecciones: 5.53%. Es un archivo utilizado para ejecutar y proponer acciones automáticamente cuando un medio externo como un CD, DVD dispositivo USB, es leído por el equipo informático.
Porcentaje total de detecciones: 3.78 %. Es un gusano que se propaga utilizando Internet como plataforma de ataque, aprovechando diferentes vulnerabilidades en sistemas operativos Microsoft Windows que ya han sido corregidas, además de otras tecnologías como los dispositivos de almacenamiento removible y recursos compartidos en redes. De esta manera, un atacante puede controlar el sistema de forma remota y realizar acciones maliciosas sin necesidad de utilizar credenciales de usuario válidas.
Porcentaje total de detecciones: 2.20%. Es un troyano con capacidades de keylogger y de rootkit que recolecta información vinculada a los juegos en línea y sus usuarios y contraseñas.


4. Win32/Sality
Porcentaje total de detecciones: 1.72%
Sality es un virus polimórfico. Cuando se ejecuta inicia un servicio y crea o elimina claves de registro relacionadas con las actividades de seguridad en el sistema. Modifica los archivos .exe y .scr y desactiva los servicios y procesos relacionados a las soluciones de seguridad.
5. INF/Conficker
Porcentaje total de detecciones: 1.24%. La detección INF/Conficker es utilizada para describir una variedad de malware que se propaga junto con el gusano Conficker y utiliza el archivo autorun.inf para comprometer al equipo informático.
6. Win32/Tifaut
Porcentaje total de detecciones: 1.02%. El malware Tifaut está basado en el lenguaje de scripting Autoit. Este malware se propaga entre computadoras al copiarse a sí mismo en dispositivos removibles y al crear un archivo Autorun.inf para ejecutarse automáticamente.

7. Java/TrojanDownloader.OpenStream
Porcentaje total de detecciones: 1.02%. Es un Troyano escrito en Java que intenta bajar otro código malicioso desde Internet.  Este podría ser descargado al visitar un sitio web malicioso haciendo referencia a un archivo malicioso de Java dentro de un archivo Java (.JAR).
8. Win32/Spy.Ursnif.A
Porcentaje total de detecciones: 0.77%. Win32/Spy.Ursnif refiere a una aplicación de tipo spyware que roba información del equipo infectado y la envía a una locación remota, creando una cuenta de usuario oculta para permitir la comunicación entre conexiones remotas.
9. HTML/ScrInject.B
Porcentaje total de detecciones: 0.73%. Detección genérica de páginas web HTML que contienen scripts ofuscados o iframes que automáticamente redireccionan a la descarga de malware.
10. Win32/Bflient.K
Porcentaje total de detecciones: 0.68%. Es un gusano que se propaga a través de medios extraíbles. Puede ser controlado remotamente cada vez que el medio infectado se inserta en la computadora.

El archivo Autorun.inf es generado en conjunto con comentarios basura para hacer más difícil a las soluciones de seguridad su detección. Este malware fue creado para robar información de los sistemas infectados.


 Fuente: blogs.eset-la.com